Uppmaning till ökad vaksamhet efter flera fall av nätfiske
Den nationella CSIRT-funktionen CERT-SE vid NCSC har den under den senaste tiden uppmärksammat ett flertal olika nätfiskekampanjer riktade mot verksamheter i Sverige. E-post och sidorna som mejlen länkar till kan framstå som trovärdiga och vi vill därför uppmana till ökad vaksamhet.
Det är ett vanligt förekommande problem att e-post används för bedrägerier. Bedragare kan använda e-post som ett verktyg för nätfiske och på så sätt försöka skapa sig åtkomst till känslig information. Genom e-post med länkar och bilagor kan bedragare även försöka att sprida skadlig kod för att exempelvis få obehörig tillgång till system.
Tidigare i år publicerade vi en artikel med råd kring säkerhet i e-post: https://www.cert.se/2026/03/sakerhet-i-epost.html
Här är exempel på hur nätfiskemejl kan se ut:
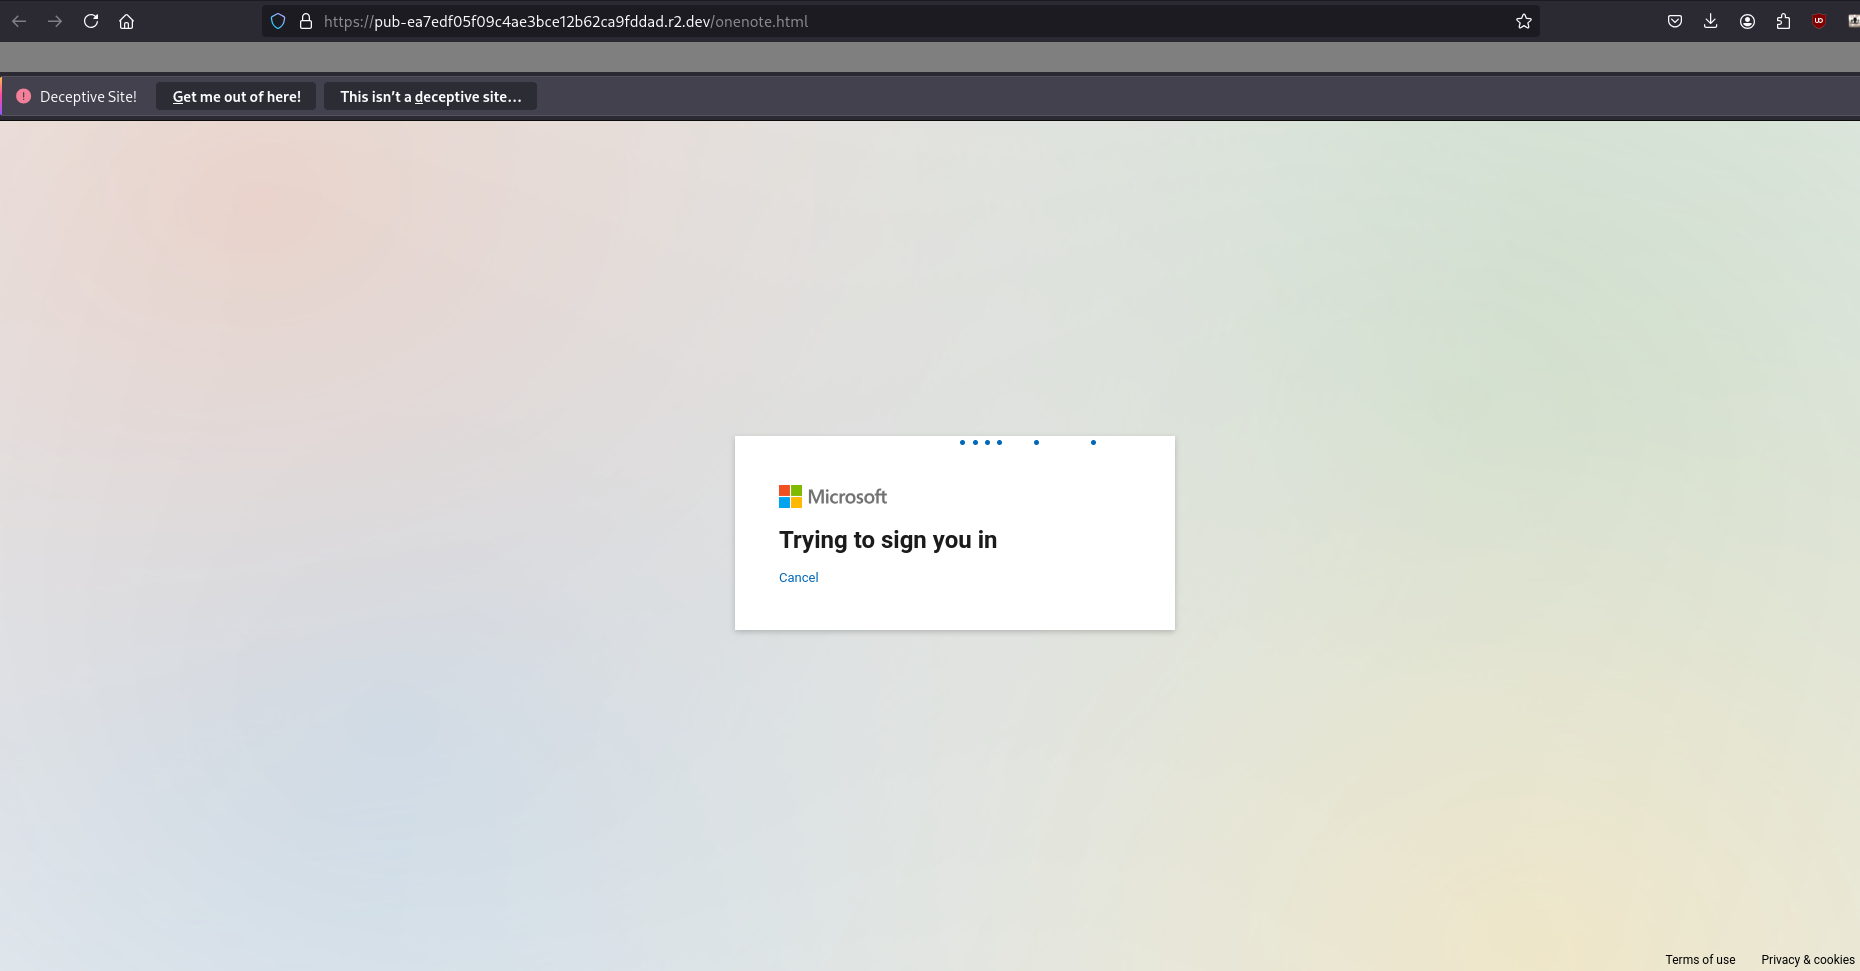 Mottagaren kommer till en fejkad inloggningssida.
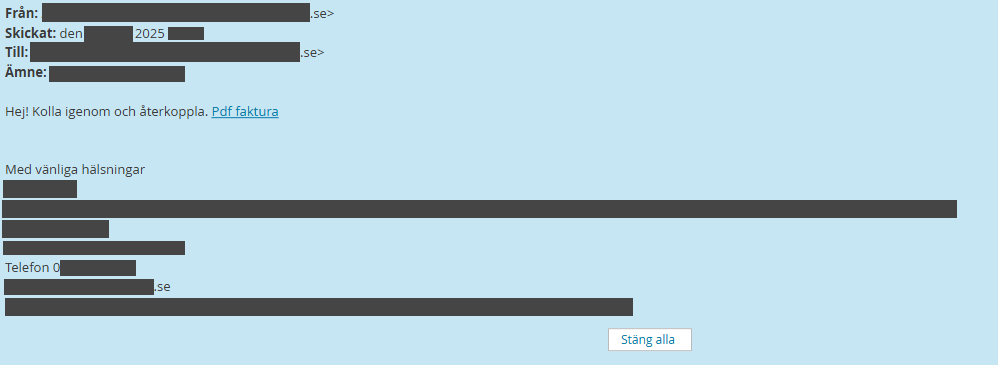 Mottagaren uppmanas att klicka på en länk för att öppna en faktura i PDF-format.
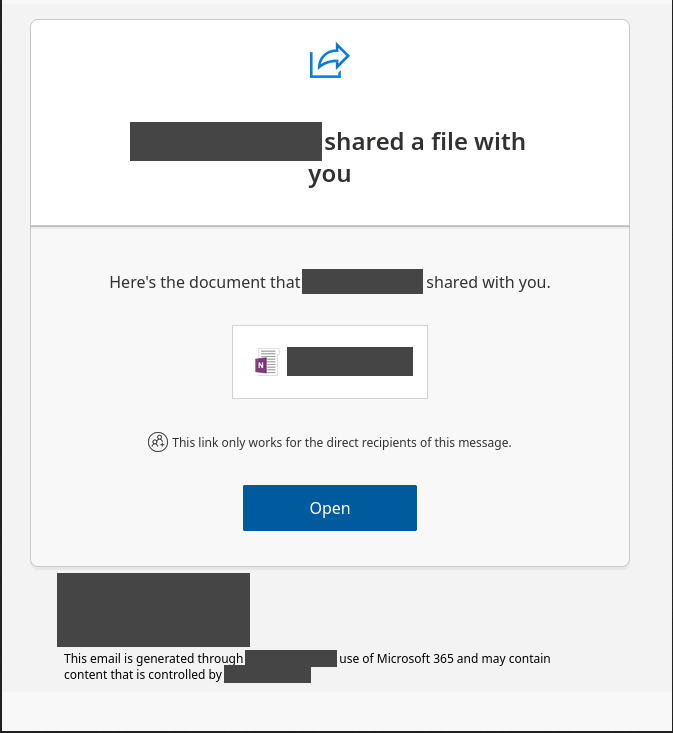 Mottagaren uppmanas att klicka på en länk för att öppna en fil som delas via en molntjänst.
Legitima tjänster kan användas som ett första steg i nätfiskeangrepp, där användaren ofta luras att gå till hotaktörens nätfiskesida och logga in med sina uppgifter. Flödet för användaren är ofta sofistikerat och kan likna riktiga inloggningsflöden, vilket gör det svårt för användare att skilja en falsk sida från en verklig sida.
Råd kring säkerhet i e-post
Se säkerhetsåtgärder för användare och administratörer här. Se till att:
- Aktivera tvåstegsverifiering (2FA) eller multifaktorautentisering (MFA).
- Gå ut med budskapet att mottagaren alltid ska kolla avsändaren och URL innan de klickar på länkar.
- Om möjligt, använd lösenordsnyckel som exempelvis ansiktsigenkänning eller fysisk säkerhetsnyckel.
Om du misstänker att du eller din organisation har blivit utsatt för ett bedrägeriförsök via e-post, rekommenderar CERT-SE att polisanmäla händelsen. Behöver du omgående stöd kring att hantera försök till nätfiske mot din organisation, kontakta oss på cert@cert.se eller på 010-382 80 00.
Kontakta gärna CERT-SE med observationer om bedräglig e-post samt exempel på mottagna e-postmeddelanden.